Inteligência artificial / ARTIGO AUTORAL
O submundo dos tokens baratos: sua empresa economizou 70% em IA, mas a que custo?
Claude por uma fração do preço oficial: como créditos, proxies e substituição de modelos afetam a segurança do código e a governança de IA nas empresas.
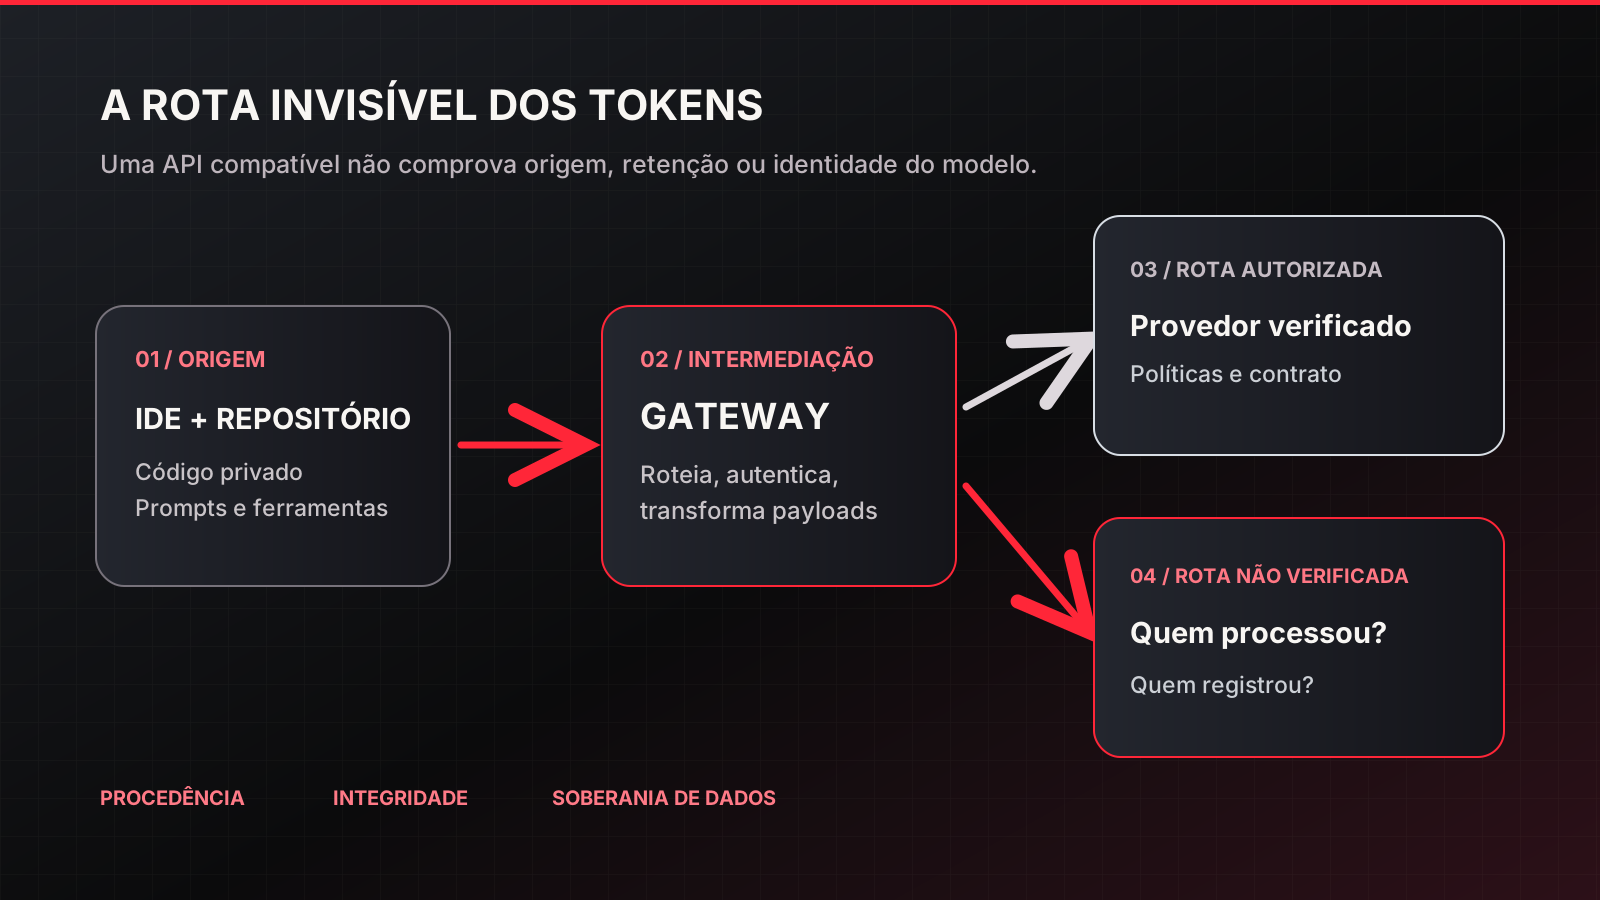
Imagem editorial ilustrativa: o intermediário pode acrescentar controles ou uma nova fronteira de risco; a imagem não representa os fornecedores citados.
Quem lidera engenharia sabe o momento exato em que a conta de IA deixou de ser um detalhe no cartão corporativo. Não estamos mais falando de chats esporádicos ou de autocompletes tímidos na IDE. A virada aconteceu quando os agentes autônomos invadiram o terminal.
Um dev sênior dispara uma instrução simples: “analise o módulo, ache o gargalo de concorrência e refatore”. A mágica acontece, mas o hidrômetro de tokens entra em parafuso. O harness do agente varre dezenas de arquivos, acrescenta system prompts, carrega schemas de ferramentas e retroalimenta o contexto a cada etapa. Em poucas horas, dezenas de milhões de tokens podem evaporar. Multiplique isso por um time inteiro durante o mês e a fatura assusta qualquer diretoria.
É aí que entra o canto da sereia do mercado cinza.
Fóruns e comunidades fervilham com promessas de acesso ao Claude Opus por uma fração da tabela oficial. A conta parece um favor à matemática: por que pagar US$ 75 na API oficial se um gateway alternativo anuncia a mesma inferência por US$ 19?
O desenvolvedor troca a URL base (ANTHROPIC_BASE_URL), configura a nova chave no terminal e pronto. O código compila, os testes passam e o custo anunciado despenca. Todo mundo comemora.
Só que, na engenharia, não existe almoço grátis. Apenas custos que precisam ser explicados. Quando você terceiriza a inteligência do seu time para um intermediário opaco, duas perguntas deveriam tirar o seu sono: de onde vieram esses créditos tão baratos e quem exatamente pode acessar o código que você envia?
1. A matemática sedutora do “Claude barato”
Para entender o tamanho da tentação, veja o que dizem as tabelas públicas da Anthropic frente a ofertas de 59API e RelaySwitch na família Claude Opus (4.6 e 5.5):
| Modelo / fornecedor | Entrada (1M) | Saída (1M) | Custo (10M in + 1M out) |
|---|---|---|---|
| Claude Opus 4.6 — Oficial | US$ 5,00 | US$ 25,00 | US$ 75,00 |
| Claude Opus 4.6 — 59API | US$ 1,25 | US$ 6,11 | US$ 18,61 |
| Claude Opus 4.6 — RelaySwitch | US$ 1,80 | US$ 7,50 | US$ 25,50 |
| Média Opus 4.6 — 2 ofertas | US$ 1,53 | US$ 6,81 | US$ 22,06 (−70,6%) |
| Claude Opus 5.5 — Oficial | US$ 4,00 | US$ 20,00 | US$ 60,00 |
| Claude Opus 5.5 — 59API | US$ 1,53 | US$ 7,22 | US$ 22,52 |
| Claude Opus 5.5 — RelaySwitch | US$ 2,80 | US$ 10,00 | US$ 38,00 |
| Média Opus 5.5 — 2 ofertas | US$ 2,17 | US$ 8,61 | US$ 30,26 (−49,6%) |
Simulação de uma carga de 10 milhões de tokens de entrada mais 1 milhão de saída. Preços publicados, sem cache, impostos, limites de plano ou taxas adicionais. Médias apenas das duas ofertas analisadas; não representam o mercado inteiro nem comprovam equivalência dos modelos.
No Opus 4.6, a operação salta de US$ 75 para cerca de US$ 22 na média das revendas — um corte anunciado de 70,6%. No Opus 5.5, mesmo com a queda de preço da própria Anthropic, a diferença média é de 49,6%, não 62,5%.
Preço baixo, por si só, não é crime. Existem contratos de alto volume e otimizações reais. Mas quando o desconto chega a esse patamar no varejo, a engenharia financeira por trás da operação merece ser compreendida.
2. A lavanderia de créditos: o caso “Poison Claude”
Em agosto de 2026, a Okta Threat Intelligence publicou um dossiê sobre serviços que anunciavam acesso por 5% a 15% da tabela oficial, incluindo o caso batizado de Poison Claude.
A explicação comercial anunciada pelo próprio serviço não era uma descoberta revolucionária de eficiência: contas com créditos promocionais, inclusive créditos da AWS utilizáveis no Bedrock, eram adicionadas a um pool. O proxy recebia a chamada do cliente, escolhia uma dessas contas para atender à requisição e devolvia a resposta.
A Okta avaliou como provável que parte do acesso ao Bedrock fosse obtida mediante cadastros fraudulentos. Isso é diferente de afirmar que cada conta foi individualmente comprovada como falsa ou que todos os revendedores operam dessa forma.
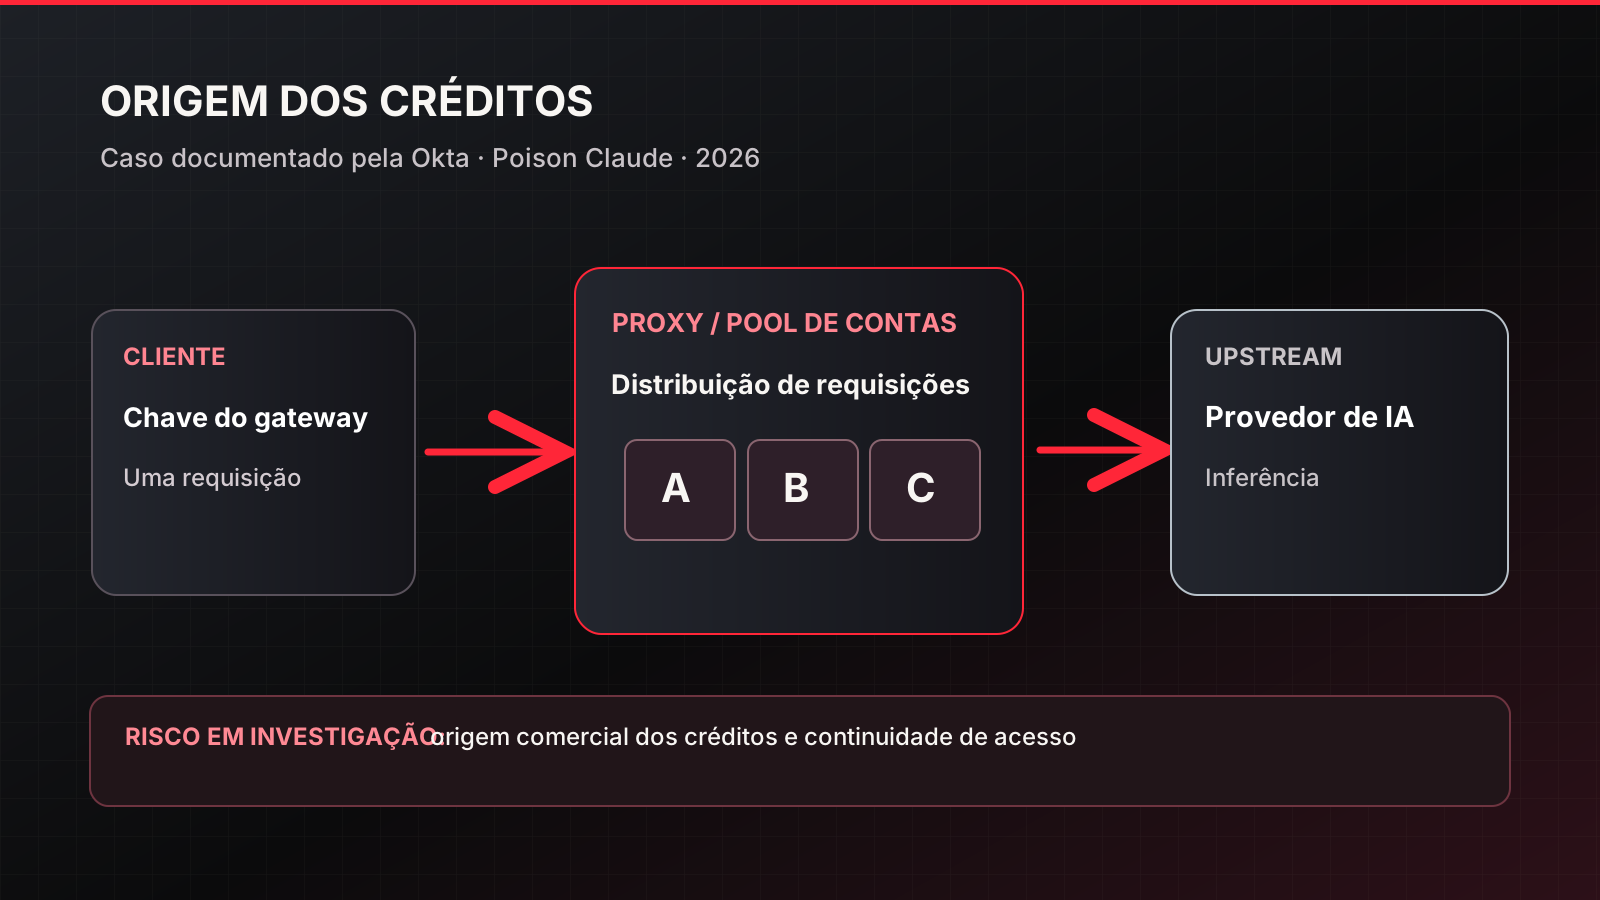
Figura 1 — Fluxo esquemático do mecanismo anunciado pelo Poison Claude, segundo a investigação da Okta. Não representa a arquitetura dos demais fornecedores citados.
Para o dev, a resposta pode parecer normal. Mas, para a empresa, a dependência é delicada: se a infraestrutura usa contas sujeitas a bloqueio por abuso de promoções ou irregularidades cadastrais, a esteira pode perder acesso sem aviso. Uma integração que funciona hoje não é necessariamente uma cadeia sustentável de fornecedores amanhã.
3. Gato por lebre: quando o modelo não é o Claude
A indisponibilidade talvez seja o menor dos problemas. Em setembro de 2026, a Anthropic detalhou a operação GTG-50021, na qual um serviço anunciava Claude barato, mas redirecionava silenciosamente o tráfego para outro modelo e, segundo a investigação, utilizava uma ferramenta maliciosa para coletar credenciais dos clientes.
Como o gateway controla o roteamento, ele pode receber uma chamada destinada ao Claude Opus, encaminhá-la para outro backend e devolver uma resposta no formato esperado pela aplicação. Modelos como Haiku, DeepSeek ou Qwen poderiam tecnicamente ser usados numa arquitetura desse tipo. Isso não significa que tenham sido os modelos utilizados no caso GTG-50021: a fonte consultada não identifica publicamente qual foi o modelo substituto.
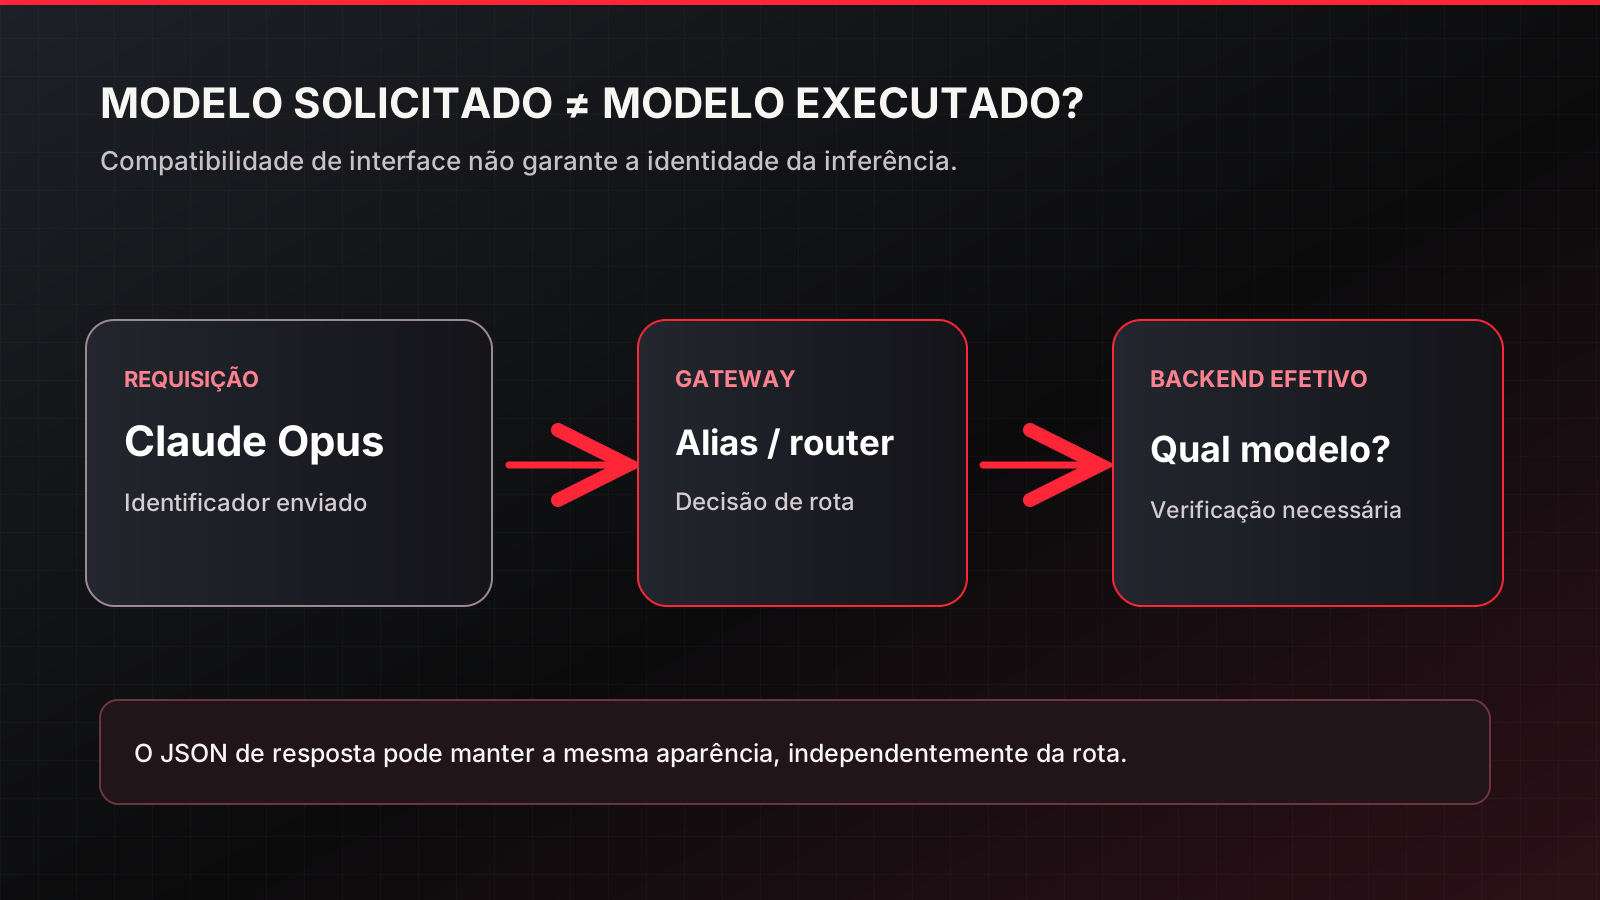
Figura 2 — Substituição de rota: compatibilidade de API não comprova a identidade do modelo executado.
O código pode até compilar, mas o que foi entregue deixa de corresponder ao contratado. E se houver coleta de credenciais, o problema extrapola desempenho e preço.
Estudos como Real Money, Fake Models, publicado em março de 2026, mediram divergências de desempenho de até 47,21% e falhas de fingerprinting em 45,83% dos testes realizados em uma amostra específica de shadow APIs. Não são percentuais de fraude de todo o mercado. São evidências de que uma resposta plausível na tela não é atestado de autenticidade.
4. O perigo invisível: o relato técnico de @4pixeltech e o Gemini Argon
Quem usa agentes no terminal sabe que o comando digitado é fichinha perto do contexto empacotado pela ferramenta: histórico, diretórios, configurações e dezenas de schemas de ferramentas.
O desenvolvedor @4pixeltech compartilhou, em um grupo de WhatsApp e com autorização expressa para utilização editorial, um relato de análise de tráfego de 178 requisições em um serviço alternativo de IA, conduzida com auxílio da ferramenta que identificou como Gemini Argon.
Segundo a análise compartilhada, foram observados:
- Diferenças de 4.100 a 7.000 tokens entre parte do texto visível e o consumo registrado;
- Um fator de faturamento de 2×: US$ 50,02 de custo-base calculado e US$ 100,04 registrados como cobrança;
- Nenhuma utilização de Prompt Caching identificada nos registros examinados.
Esses números levantam questões sobre transparência e observabilidade. Não comprovam isoladamente que o intermediário tenha injetado instruções para simular outro modelo, adulterado a contagem ou desligado o cache. System prompts, histórico, ferramentas e configurações do cliente também podem explicar diferenças de tokens; as regras de tarifação contratadas precisam ser conhecidas para qualificar o fator 2×.
Sem os payloads completos de rede, os registros brutos e a política de cobrança, essas possibilidades continuam sendo hipóteses técnicas. O alerta permanece válido: se você não consegue reconciliar a telemetria de uso com a fatura e distinguir tokens comuns, escrita e leitura de cache, não controla o custo real do agente.
5. O código-fonte como moeda de troca: o risco real de exposição
Mais grave do que pagar caro por um token não explicado é perder o controle sobre a propriedade intelectual. Em maio de 2026, Zilan Qian publicou no ChinaTalk uma investigação sobre transfer stations: intermediários que viabilizam acesso a modelos internacionais. A pesquisa mostra como os registros de prompts e respostas podem se tornar uma mercadoria. Não é prova de que todos esses operadores comercializem logs.
Um agente no terminal não recebe apenas uma função isolada. Em sessões de debugging, dependendo das permissões, pode alcançar arquivos .env, credenciais expostas em configurações, payloads com dados reais, dumps, stack traces e regras de negócio proprietárias.
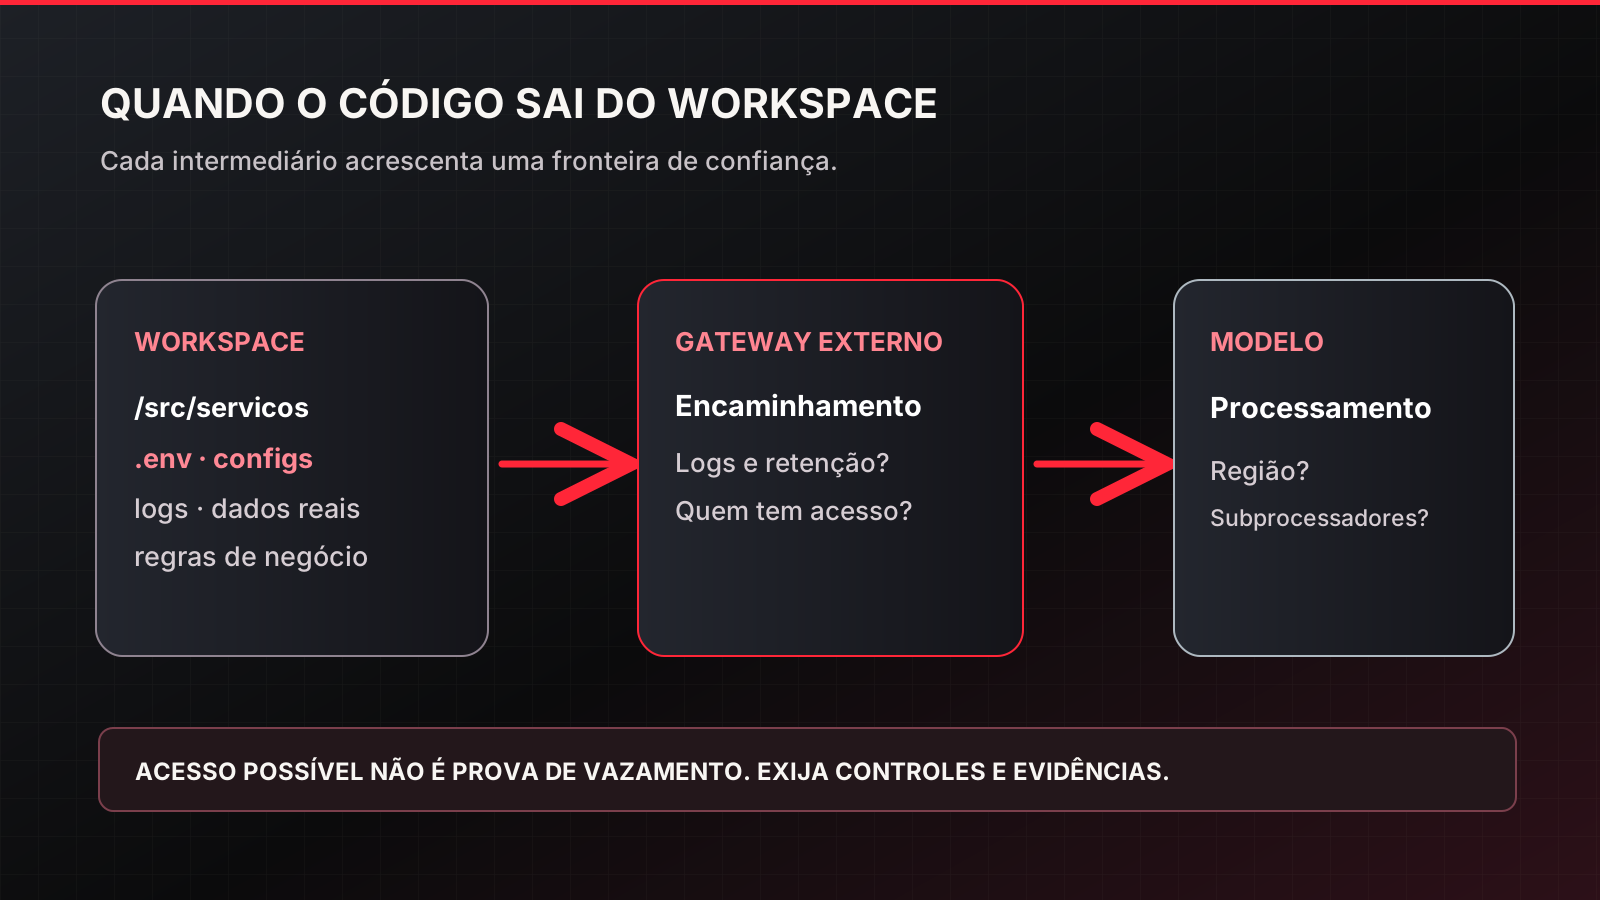
Figura 3 — Nova fronteira de confiança: capacidade de acessar conteúdo não equivale, por si só, a vazamento comprovado.
O relatório da Anthropic de setembro de 2026 descreveu, segundo suas próprias investigações, casos de requisições de clientes encaminhadas silenciosamente entre provedores e de respostas armazenadas para atividades de treinamento. A empresa afirmou que algumas dessas trocas continham informações corporativas sensíveis. São alegações atribuídas à fonte primária, não conclusões de uma auditoria independente do Kiver.dev.
Também há o risco de infostealers em aplicações e CLIs modificadas que prometem acesso barato, como no caso GTG-50021. Nessas operações documentadas, as credenciais podem se tornar o produto. Isso não é uma propriedade de todo software de roteamento.
6. Separando o joio do trigo: gateways legítimos
Proibir a palavra “gateway” na empresa é um erro. O problema não é a arquitetura de proxy, mas a procedência, a integridade e os controles.
- OpenRouter: agregador com seleção de provedores, políticas de roteamento e opções de Zero Data Retention (ZDR). ZDR trata de retenção, não garante que o conteúdo não seja processado por terceiros ou que permaneça numa determinada região.
- Vercel AI Gateway e Portkey: oferecem recursos de roteamento, observabilidade, limites e BYOK (Bring Your Own Key), conforme configuração e plano. BYOK ajuda a controlar a origem das credenciais, mas não impede, sozinho, o gateway de processar conteúdo. Políticas de fallback precisam ser revistas; a documentação de BYOK da Vercel descreve fallback para credenciais do próprio gateway em algumas condições.
- 9Router / LiteLLM (self-hosted): permitem operar a camada de roteamento sob controle da equipe. Isso não significa inferência local, nem torna o armazenamento de credenciais automaticamente seguro. O 9Router também dispõe de funções de múltiplas contas e MITM Bridge, que exigem avaliação adicional de termos de uso, segurança e limites de confiança.
A diferença entre utilizar um gateway com chaves próprias e comprar créditos em um serviço desconhecido é arquitetural, contratual e de governança de dados — não apenas uma questão de marca.
7. Playbook de blindagem na prática
Proibir IA por decreto só gera Shadow AI. O caminho exige travas técnicas reais:
- Homologue provedores e políticas de dados. Para cargas corporativas, avalie API direta, AWS Bedrock, Vertex AI ou contratos empresariais. Confirme retenção, subprocessadores, região, identidade e configuração de fallback. BYOK e ZDR ajudam em aspectos distintos, mas não substituem essa avaliação.
- Controle os destinos de saída. Use políticas corporativas, MDM, proxy de rede e listas de destinos autorizados para reduzir a possibilidade de redirecionar ferramentas de engenharia para endpoints não homologados. Não dependa só da variável
ANTHROPIC_BASE_URL. - Isole segredos do agente. Não trate
.gitignore,.aiignoreou.claudeignorecomo barreiras de segurança. Use permissões oficiais — como regrasdenye configurações gerenciadas do Claude Code —, credenciais de curta duração, ambiente isolado e privilégios mínimos. Restringir leitura direta não basta quando o agente pode executar comandos. - Valide binários e integrações. Não instale wrappers ou CLIs de procedência desconhecida em máquinas com credenciais de produção. Audite dependências, versões, assinaturas quando disponíveis e processos de atualização.
- Implemente DLP e observabilidade na saída. Combine políticas, análise contextual de dados e detecção de segredos. Regex isolada não cobre dados estruturados, codificados ou informações que aparecem nas saídas de ferramentas. Compare uso por requisição, custo e Prompt Caching com a fatura.
O verdadeiro preço do desconto
Para um projeto pessoal de fim de semana, experimentar um gateway barato pode ter um risco aceitável se o ambiente estiver isolado e não houver dados sensíveis. Leve a mesma configuração para uma fintech, uma healthtech ou um sistema sujeito à LGPD e o cenário muda.
No segundo em que um dev conecta um agente a um proxy não homologado para debugar um sistema de pagamentos, a empresa pode introduzir um novo operador na cadeia de processamento de dados, sem contrato, rastreabilidade ou controles conhecidos. Isso não prova vazamento; comprova uma fronteira de confiança que precisa ser avaliada.
Avaliar IA exige olhar quatro pilares: preço, procedência, integridade do modelo e soberania dos dados. Buscar eficiência é legítimo. O erro é comemorar 70% de economia achando que comprou inteligência, sem perceber que a arquitetura pode expor propriedade intelectual e credenciais de produção a terceiros desconhecidos.
O verdadeiro desconto só existe quando você sabe o que comprou — e o que não colocou em risco para pagar menos.
Referências
- Okta Threat Intelligence — Tokens gratuitos à venda: como cadastros falsos impulsionam fraudes em IA — agosto de 2026.
- Anthropic — Countering misuse of AI: September 2026 — setembro de 2026.
- Zilan Qian (ChinaTalk) — How to Buy Cheap Claude Tokens in China — maio de 2026.
- ThePrimeagen — The Token Black Market (YouTube) — junho de 2026.
- Zhang et al. — Real Money, Fake Models: Deceptive Model Claims in Shadow APIs — março de 2026.
- Anthropic — Preços da API, Claude Code — Settings e Prompt Caching.
- Vercel — Bring Your Own Key (BYOK) e OpenRouter — Zero Data Retention.
Relatos e contribuições: auditoria técnica individual de tráfego compartilhada por @4pixeltech no Instagram, com autorização de uso no artigo. Os números apresentados foram atribuídos ao relato e não reproduzidos independentemente.
Nota editorial: os fornecedores utilizados na comparação de preços não foram associados às operações investigadas pela Okta ou Anthropic. Os valores são preços anunciados, não comprovação independente de equivalência de inferência.